
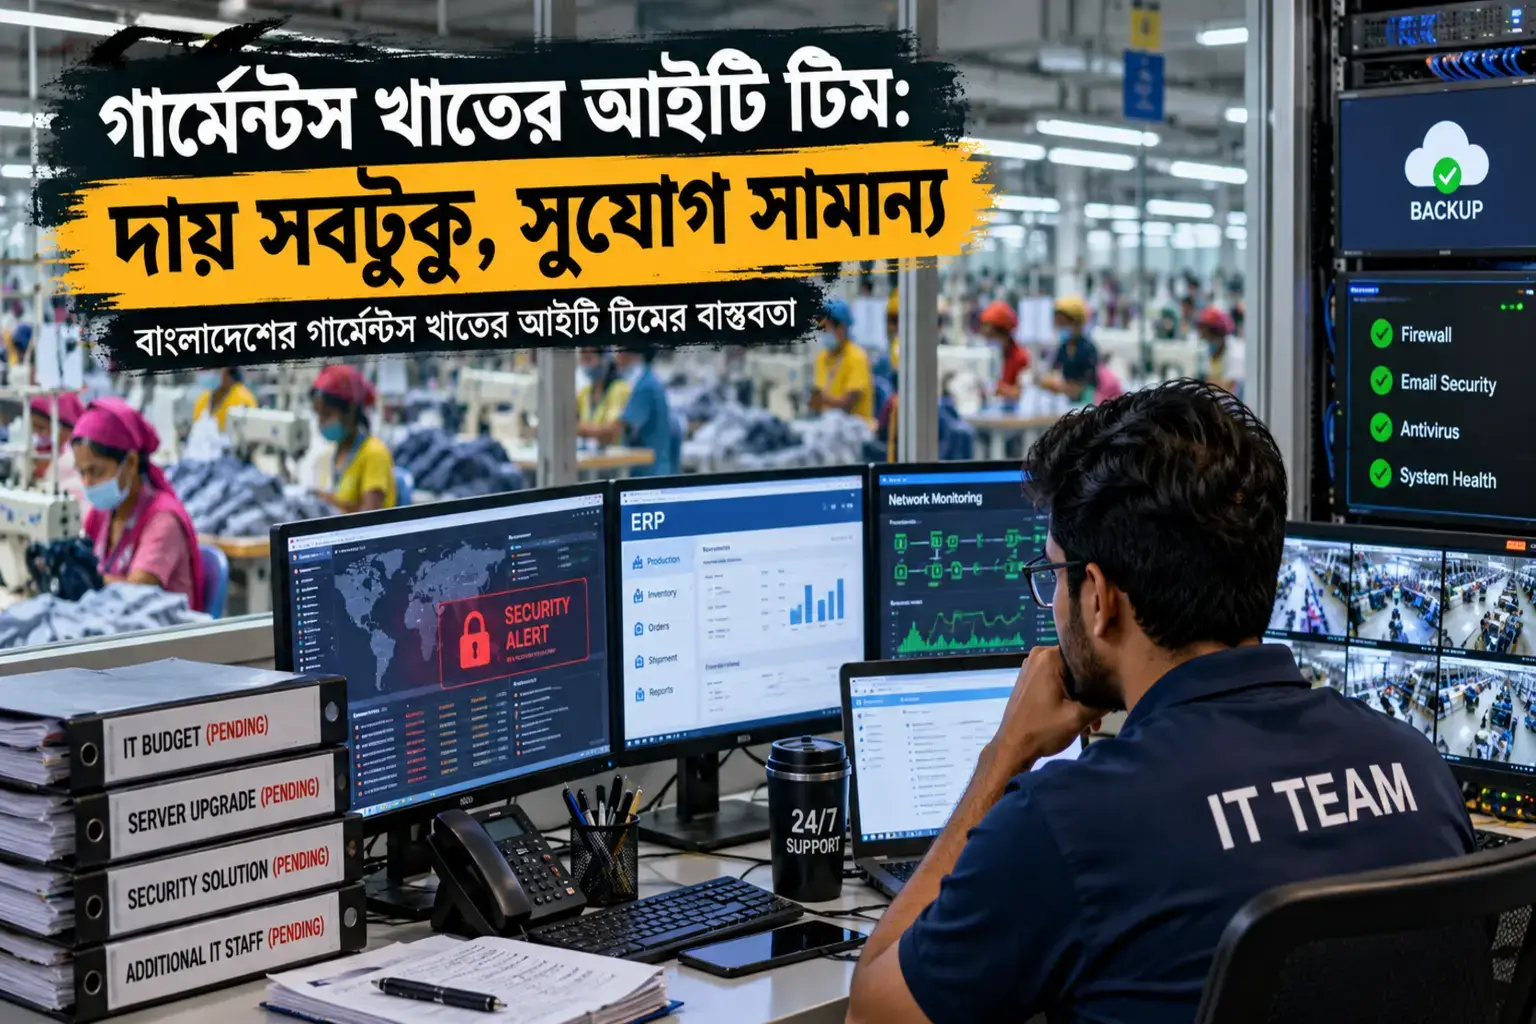
বাংলাদেশের গার্মেন্টস খাতের আইটি টিম: দায় সবটুকু, সুযোগ সামান্য
বাংলাদেশের অর্থনীতির মেরুদণ্ড বলা হয় তৈরি পোশাক খাতকে। দেশের মোট রপ্তানি আয়ের ৮০ শতাংশের বেশি আসে এই খাত থেকে, কাজ করেন প্রায় ৪০ লাখ মানুষ, আর বিশ্ববাজারে বাংলাদেশ শীর্ষ পোশাক রপ্তানিকারকদের একটি। কিন্তু এই বিশাল কর্মযজ্ঞের পেছনে একটি বিভাগ নীরবে কাজ করে যায়, যাদের কাজ চোখে পড়ে কেবল তখনই, যখন কিছু একটা বন্ধ হয়ে যায়। সেই বিভাগটি হলো আইটি।
একটি আধুনিক কারখানার প্রতিটি ধাপ এখন প্রযুক্তিনির্ভর: ERP-তে অর্ডার ও ইনভেন্টরি, বায়োমেট্রিক হাজিরা ও পে-রোল, বায়ারের সঙ্গে ইমেইল যোগাযোগ, CAD/প্যাটার্ন সফটওয়্যার, সিসিটিভি, ব্যাংকিং ও এলসি ডকুমেন্টেশন। এর যেকোনো একটি এক ঘণ্টা বন্ধ থাকলে উৎপাদন, শিপমেন্ট বা বেতন সবকিছুতেই প্রভাব পড়ে। অথচ যে টিম এগুলো সচল রাখে, তারা প্রায়ই সবচেয়ে কম গুরুত্ব পাওয়া বিভাগ।
বাস্তব চিত্রটা কেমন
আইটিকে দেখা হয় “খরচের খাত” হিসেবে।
উৎপাদন বা মার্চেন্ডাইজিং সরাসরি আয় দেখাতে পারে, আইটি পারে না। তাই বাজেট আলোচনায় আইটির প্রস্তাব প্রথমেই কাটা পড়ে। ফায়ারওয়াল লাইসেন্স নবায়ন, ব্যাকআপ স্টোরেজ বা পুরনো সার্ভার বদলানোর প্রস্তাব মাসের পর মাস ফাইলবন্দি থাকে, যতক্ষণ না কোনো দুর্ঘটনা ঘটে।
জনবলের তীব্র ঘাটতি।
হাজার হাজার শ্রমিক ও কয়েকশ কম্পিউটার ব্যবহারকারীর একটি কারখানায় অনেক সময় দুই-তিনজনের আইটি টিম থাকে। এই কয়েকজনকেই নেটওয়ার্ক, সার্ভার, ইমেইল, ERP সাপোর্ট, সিসিটিভি, প্রিন্টার, এমনকি মোবাইল ফোনের সমস্যাও সামলাতে হয়। আলাদা সিকিউরিটি বা সিস্টেম অ্যাডমিন পদ অনেক প্রতিষ্ঠানে কল্পনাতীত।
সিদ্ধান্তে অংশ নেই, কিন্তু বাস্তবায়নের দায় আছে।
নতুন সফটওয়্যার কেনা হয়, নতুন ইউনিট চালু হয়, বায়ারের নতুন কমপ্লায়েন্স শর্ত মেনে নেওয়া হয়, অনেক সময় আইটির সঙ্গে কোনো আলোচনা ছাড়াই। তারপর নির্দেশ আসে “কালকের মধ্যে চালু করে দিন।”
২৪/৭ দায়িত্ব, কিন্তু স্বীকৃতি নেই।
কারখানা রাতেও চলে, শিপমেন্টের আগের রাতে সিস্টেম বন্ধ হলে আইটি পারসনকে তখনই ডাকা হয়। অথচ অন্য বিভাগের ওভারটাইম বা ইনসেন্টিভের মতো সুবিধা আইটির ক্ষেত্রে প্রায়ই প্রযোজ্য হয় না।
প্রশিক্ষণ ও সার্টিফিকেশনে বিনিয়োগ নেই।
প্রযুক্তি প্রতি বছর বদলায়, সাইবার হুমকিও। কিন্তু অধিকাংশ আইটি কর্মী নিজের টাকা ও সময় খরচ করে দক্ষতা বাড়ান, প্রতিষ্ঠান থেকে সহায়তা পান খুব কমই।
দায়ের পাল্লা কেন এত ভারী
সমস্যাটা শুধু সম্পদের অভাব নয়, বরং দায় ও ক্ষমতার অসামঞ্জস্য। যে প্রস্তাব বাজেটের কারণে বাতিল হয়েছিল, সেই ঘাটতির কারণে দুর্ঘটনা ঘটলে প্রশ্নটা ওঠে আইটির দিকেই।
একটি পরিচিত উদাহরণ হলো ইমেইল জালিয়াতি (Business Email Compromise)। গার্মেন্টস খাতে এটি খুবই সাধারণ ঘটনা: হ্যাকার বায়ার বা সাপ্লায়ারের ইমেইল নকল করে ব্যাংক অ্যাকাউন্টের তথ্য বদলে দেয়, আর পেমেন্ট চলে যায় ভুল অ্যাকাউন্টে। এখানে প্রায়ই মূল দুর্বলতা থাকে প্রক্রিয়ায় (ফোনে যাচাই না করা) এবং ব্যবহারকারীর সচেতনতায়, কিন্তু দোষ চাপে আইটির কাঁধে।
একইভাবে র্যানসমওয়্যার আক্রমণে ডেটা এনক্রিপ্ট হয়ে গেলে প্রথম প্রশ্ন আসে, “ব্যাকআপ কোথায়?” অথচ অফসাইট বা অফলাইন ব্যাকআপের জন্য বাজেট চাওয়া হয়েছিল কি না, সেটা কেউ মনে রাখে না। আন্তর্জাতিক প্রতিবেদনগুলো বলছে ঝুঁকিটা কাল্পনিক নয়: IBM X-Force-এর থ্রেট ইন্টেলিজেন্স রিপোর্টে উৎপাদন খাত টানা কয়েক বছর সবচেয়ে বেশি আক্রান্ত খাতগুলোর শীর্ষে ছিল। আর বাংলাদেশেই ২০১৬ সালে বাংলাদেশ ব্যাংকের রিজার্ভ থেকে ৮১ মিলিয়ন ডলার সাইবার চুরির ঘটনা দেখিয়েছে, নিরাপত্তার ঘাটতির মূল্য কত বড় হতে পারে।
এর সঙ্গে যোগ হয়েছে বায়ার কমপ্লায়েন্সের চাপ। আন্তর্জাতিক ব্র্যান্ডগুলো এখন সাপ্লায়ারের কাছে ডেটা সিকিউরিটি, অ্যাক্সেস কন্ট্রোল, লাইসেন্সড সফটওয়্যার ব্যবহারের প্রমাণ চায়। অডিটে ঘাটতি ধরা পড়লে জবাবদিহি করতে হয় আইটিকে, যদিও সমাধানের জন্য প্রয়োজনীয় বিনিয়োগ আগে অনুমোদন পায়নি।
এর পরিণতি কী
এই পরিস্থিতির ফল প্রতিষ্ঠানের জন্যও ভালো নয়। অভিজ্ঞ আইটি পেশাজীবীরা ব্যাংক, টেলিকম বা বিদেশি প্রতিষ্ঠানে চলে যান, ফলে গার্মেন্টস খাতে দক্ষ জনবলের সংকট আরও বাড়ে। যারা থাকেন, তারা “আগুন নেভানো” মোডে কাজ করতে করতে পরিকল্পিত উন্নয়নের সুযোগ পান না। আর প্রতিষ্ঠানটি থেকে যায় একটি বড় সাইবার দুর্ঘটনা থেকে মাত্র এক ক্লিক দূরে।
সমাধানের পথ
ব্যবস্থাপনার জন্য:
আইটিকে খরচ নয়, ঝুঁকি ব্যবস্থাপনা ও ব্যবসার ধারাবাহিকতার অংশ হিসেবে দেখা জরুরি। একদিন ERP বা ইমেইল বন্ধ থাকলে কত টাকার ক্ষতি হয়, সেই হিসাব করলেই আইটি বিনিয়োগের যৌক্তিকতা পরিষ্কার হয়। নতুন প্রকল্প বা সিস্টেম কেনার সিদ্ধান্তে শুরু থেকেই আইটিকে যুক্ত করা উচিত। আর দায়িত্বের সঙ্গে ক্ষমতা ও বাজেটের সামঞ্জস্য থাকতে হবে।
আইটি টিমের জন্য:
প্রতিটি গুরুত্বপূর্ণ প্রস্তাব, ঝুঁকির সতর্কবার্তা ও প্রত্যাখ্যাত বাজেট লিখিতভাবে সংরক্ষণ করুন। দুর্ঘটনার পর এটাই আপনার সবচেয়ে বড় সুরক্ষা। প্রযুক্তির ভাষা নয়, ব্যবসার ভাষায় কথা বলুন: “ফায়ারওয়াল আপডেট দরকার” না বলে বলুন “এটা না হলে শিপমেন্ট ডকুমেন্ট হারানোর ঝুঁকি আছে।” নিয়মিত সিস্টেম স্ট্যাটাস ও ঝুঁকির রিপোর্ট ম্যানেজমেন্টকে দিন, যাতে আইটির কাজ দৃশ্যমান হয়। এবং ব্যবহারকারীদের জন্য ছোট ছোট সচেতনতা সেশন চালু করুন, কারণ অধিকাংশ সাইবার ঘটনার শুরু হয় একটি অসতর্ক ক্লিক থেকে।
একটি দৃশ্যপট: যেভাবে দায় গিয়ে পড়ে আইটির ঘাড়ে
ধরা যাক, মাঝারি আকারের একটি নিটওয়্যার কারখানা। আইটি টিমে মোট তিনজন, যারা প্রায় চারশ ব্যবহারকারী, দুটি ইউনিটের নেটওয়ার্ক আর ERP সামলান।
বছরের শুরুতে আইটি ম্যানেজার একটি প্রস্তাব জমা দেন: সব ইমেইল অ্যাকাউন্টে মাল্টি-ফ্যাক্টর অথেনটিকেশন (MFA) চালু করা, ইমেইল সিকিউরিটি সল্যুশনের লাইসেন্স নেওয়া এবং কমার্শিয়াল টিমের জন্য একটি ফিশিং সচেতনতা সেশন। প্রস্তাবের সঙ্গে লিখিতভাবে উল্লেখ ছিল, এগুলো না থাকলে ইমেইল জালিয়াতির ঝুঁকি বেশি। ব্যবস্থাপনার উত্তর ছিল, “এখন বাজেট টাইট, পরের কোয়ার্টারে দেখা যাবে।” MFA নিয়েও আপত্তি আসে, কারণ “প্রতিবার কোড দিতে হলে কাজের গতি কমে যাবে।”
কয়েক মাস পর একজন মার্চেন্ডাইজারের ইমেইল অ্যাকাউন্টের পাসওয়ার্ড একটি ভুয়া লগইন পেজের মাধ্যমে হাতিয়ে নেওয়া হয়। হ্যাকার চুপচাপ কয়েক সপ্তাহ ইমেইল পড়ে বায়ার ও এক বিদেশি সাপ্লায়ারের সঙ্গে চলমান লেনদেন বুঝে নেয়। তারপর সাপ্লায়ারের ডোমেইনের মতো দেখতে একটি ডোমেইন থেকে মেইল আসে: “আমাদের ব্যাংক অ্যাকাউন্ট পরিবর্তন হয়েছে, নতুন অ্যাকাউন্টে পেমেন্ট করুন।” অ্যাকাউন্টস বিভাগ ফোনে যাচাই না করেই কাঁচামালের পেমেন্ট পাঠিয়ে দেয়। প্রতারণা ধরা পড়ে তখন, যখন আসল সাপ্লায়ার পেমেন্টের জন্য তাগাদা দেয়। ততদিনে টাকা উদ্ধারের সম্ভাবনা প্রায় শূন্য।
তদন্ত সভায় প্রথম প্রশ্ন আসে আইটির দিকে: “আমাদের ইমেইল হ্যাক হলো কীভাবে? আইটি কী করছিল?” সৌভাগ্যক্রমে আইটি ম্যানেজারের কাছে আগের প্রস্তাব ও ইমেইলের লিখিত রেকর্ড ছিল। আলোচনার দিক বদলায়, এবং যে বিনিয়োগ মাসের পর মাস আটকে ছিল, তা এক সপ্তাহের মধ্যে অনুমোদন পায়, তবে একটি বড় ক্ষতির পরে।
এই দৃশ্যপট থেকে তিনটি শিক্ষা স্পষ্ট। প্রথমত, ঘটনার মূল কারণ প্রযুক্তিগত ব্যর্থতা নয়, বরং বিনিয়োগ না করার সিদ্ধান্ত এবং যাচাই প্রক্রিয়ার অভাব। দ্বিতীয়ত, লিখিত রেকর্ড না থাকলে পুরো দায় একা আইটির ঘাড়েই পড়ত। তৃতীয়ত, দুর্ঘটনার আগের বিনিয়োগ সবসময় দুর্ঘটনার পরের ক্ষতির চেয়ে অনেক সস্তা।
শেষ কথা
বাংলাদেশের পোশাক খাত বিশ্ববাজারে টিকে থাকতে হলে অটোমেশন, ডিজিটাল ট্রেসেবিলিটি আর সাইবার নিরাপত্তায় এগোতেই হবে। আর সেই যাত্রার সামনের সারিতে থাকবে আইটি টিম। তাদের দায়িত্ব দেওয়া হয়েছে প্রতিষ্ঠানের ডিজিটাল মেরুদণ্ড রক্ষার, এখন সময় এসেছে সেই দায়িত্বের সমান সম্মান, সম্পদ ও সিদ্ধান্তের অধিকার দেওয়ার। যেদিন আইটিকে কেবল “কম্পিউটার ঠিক করার লোক” না ভেবে ব্যবসার কৌশলগত অংশীদার ভাবা হবে, সেদিন লাভবান হবে পুরো প্রতিষ্ঠানই।